Implementa agentes IA autónomos en tu aseguradora: guía técnica para CTOs
Cómo implementar agentes IA autónomos en tu aseguradora: guía técnica para CTOs
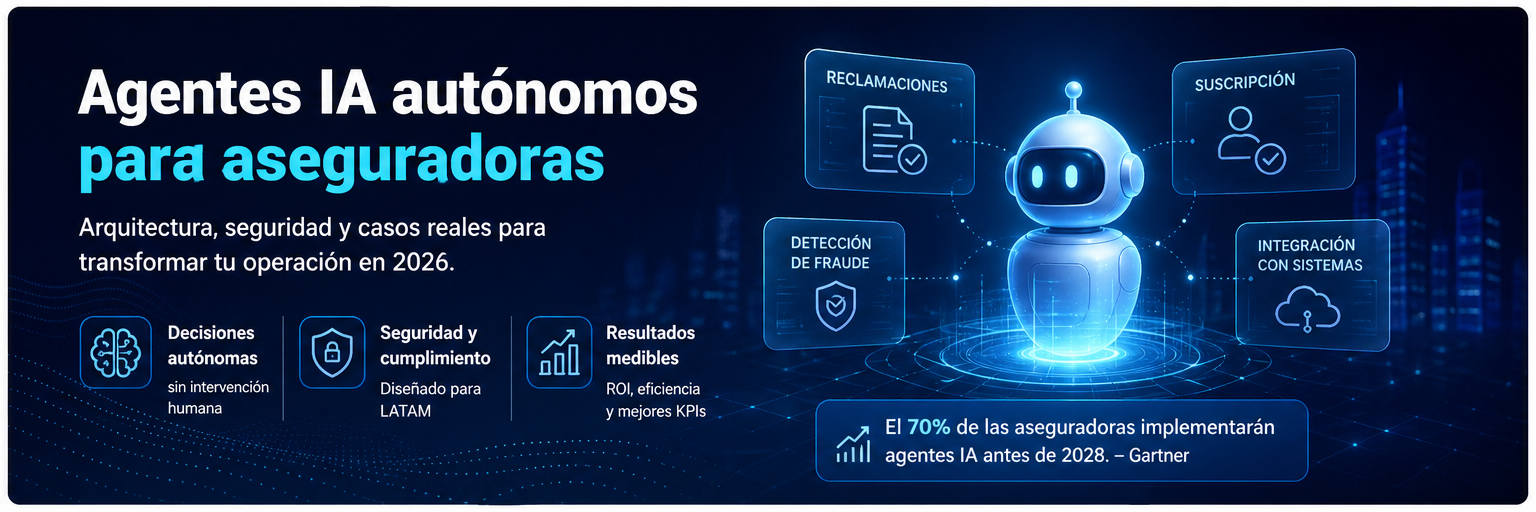
El 70% de las aseguradoras implementarán agentes IA autónomos antes de 2028, según Gartner. Pero implementar agentes IA no es desplegar un chatbot con esteroides. Es rediseñar procesos críticos con arquitecturas que operan sin supervisión humana en cada decisión.
Este artículo te muestra cómo hacerlo sin comprometer seguridad ni cumplimiento normativo. Desde la arquitectura técnica hasta las fases de implementación, con casos reales en seguros.
Qué son los agentes IA autónomos y por qué transforman el sector asegurador en 2026
Diferencia entre IA generativa y agentic AI
La IA generativa responde preguntas. Los agentes IA ejecutan tareas completas sin intervención humana. Un agente de procesamiento de reclamaciones no solo clasifica un siniestro: consulta bases de datos, valida documentos, calcula indemnizaciones según póliza, actualiza el core y notifica al cliente. Todo en un flujo autónomo.
La diferencia técnica está en tres capacidades: razonamiento secuencial (planificación de tareas), acceso a herramientas externas (APIs, bases de datos) y memoria contextual (seguimiento de estado entre interacciones). Un LLM solo procesa texto. Un agente orquesta sistemas.
Casos de uso prioritarios: reclamaciones, suscripción, fraude
Tres casos de uso concentran el 80% del ROI al implementar agentes IA:
Procesamiento de reclamaciones: Reducción del tiempo de gestión de 99.4% usando agentes autónomos para claims de bajo monto. El agente valida documentos, verifica cobertura, calcula indemnización y autoriza pago sin intervención humana.
Suscripción automatizada: evaluación de riesgo en tiempo real consultando scoring crediticio, historial médico digital y bases de datos de fraude. El agente rechaza, aprueba o escala según políticas preconfiguradas.
Detección de fraude: correlación de patrones entre reclamaciones, geolocalización, historial de asegurado y validación de terceros. 30% más eficiencia en investigación de fraude usando agentes especializados.
Arquitectura técnica para implementar agentes IA en seguros
Stack tecnológico recomendado: AWS Bedrock, LLMs, orquestación
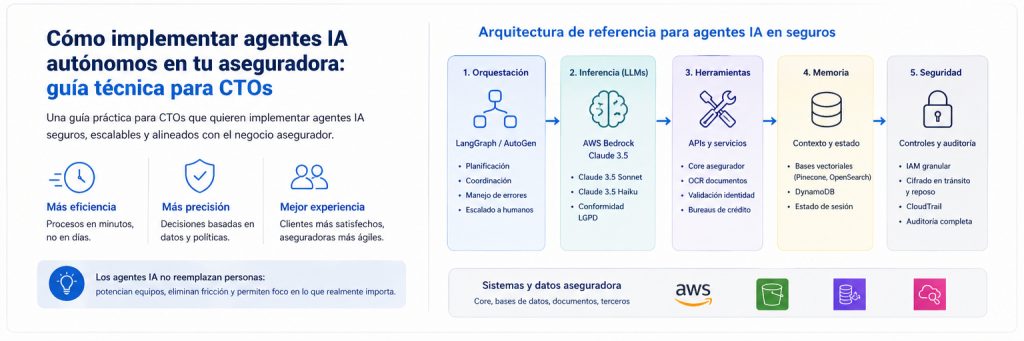
La arquitectura para implementar agentes IA seguros en producción requiere cinco capas:
Capa de orquestación: frameworks como LangGraph o AutoGen coordinan flujos multi-agente. Controlan secuencia de tareas, manejo de errores y escalado a humanos cuando el agente no tiene certeza.
Capa de inferencia: AWS Bedrock con Claude Sonnet o Haiku según latencia requerida. Bedrock ofrece conformidad con LGPD y controles de residencia de datos críticos. Alternativas: Azure OpenAI con instancias dedicadas.
Capa de herramientas: APIs REST hacia core asegurador, OCR para documentos, servicios de validación de identidad, conectores a bureaus de crédito. Diseño API-first obligatorio.
Capa de memoria: bases vectoriales (Pinecone, Weaviate, Amazon OpenSearch) para contexto de largo plazo. DynamoDB para estado de sesión y seguimiento de tareas.
Capa de seguridad: IAM policies granulares, cifrado en tránsito y reposo, auditoría completa de decisiones. AWS CloudTrail registra cada llamada del agente.
Consideraciones de seguridad y políticas de acceso
Un agente autónomo con acceso a datos de clientes y capacidad de ejecutar transacciones financieras es un vector de riesgo si no implementas controles adecuados:
Principio de mínimo privilegio: cada agente tiene rol IAM específico. Un agente de reclamaciones no accede a datos de suscripción. Políticas basadas en atributos (ABAC) permiten control granular por tipo de póliza o monto máximo.
Validación de entradas: sanitización obligatoria de todo dato externo antes de procesarlo. Un agente manipulado mediante prompt injection podría aprobar reclamaciones fraudulentas.
Rate limiting y anomalías: si un agente ejecuta 500 aprobaciones en 10 minutos, algo falla. CloudWatch Alarms detecta patrones anómalos y suspende automáticamente el agente.
Segregación de ambientes: desarrollo, staging y producción completamente aislados. Datos sintéticos en desarrollo, anonimizados en staging.
Gobernanza y gestión de riesgos en agentes autónomos
Marco de políticas y controles de actuación
Implementar agentes IA seguros sin gobernanza es como poner un junior sin supervisión a aprobar reclamaciones. Defines políticas explícitas:
Límites de autonomía: montos máximos de aprobación sin escalado humano. Tipos de casos que siempre requieren revisión manual. Threshold de confianza mínimo para decisiones autónomas (ej: 85% certeza).
Reglas de negocio codificadas: el agente valida cobertura, exclusiones, carencias y límites según contrato. No "interpreta" con LLM: ejecuta lógica determinista para decisiones críticas.
Escalado inteligente: cuando el agente detecta ambigüedad (documentos contradictorios, caso fuera de políticas conocidas), escala a humano con contexto completo. No adivina.
Logging auditable y explicabilidad operativa
Cada decisión del agente se registra con trazabilidad completa:
- Input recibido (reclamación, documentos adjuntos)
- Razonamiento del agente (qué herramientas consultó, en qué orden)
- Output generado (decisión, monto aprobado, justificación)
- Timestamp y usuario/sistema que inició la interacción
Esto permite auditoría post-hoc si un cliente cuestiona una decisión. La explicabilidad no es "el modelo decidió así". Es "el agente verificó cobertura mediante API pólizas, consultó historial de reclamaciones en DynamoDB, validó documentos con OCR y determinó aprobación según política P-127 por monto dentro del límite establecido".
Cumplimiento normativo: GDPR, LGPD, regulación local
Implementar agentes IA seguros requiere cumplimiento con LGPD , Ley de Protección de Datos Personales y normativa específica de superintendencias de seguros:
Derecho de explicación: el asegurado puede solicitar justificación de decisiones automatizadas. El logging detallado del agente cumple este requisito.
Revisión humana obligatoria: algunas regulaciones exigen intervención humana en decisiones que afectan derechos del asegurado. Implementas umbral de escalado acorde a normativa local.
Retención y eliminación: políticas automatizadas de eliminación de datos según plazos legales. El agente no retiene información personal más allá del periodo requerido.
Fases de implementación: de piloto a producción
Fase 1: Identificación de caso de uso de alto impacto
No implementas agentes IA seguros en todos los procesos simultáneamente. Priorizas por impacto y complejidad:
Alto impacto, baja complejidad: procesamiento de reclamaciones simples (auto cristales, asistencia en ruta). Flujo estandarizado, documentación predecible, riesgo financiero limitado.
Criterios de selección:
- Volumen alto (más de 1.000 casos mensuales)
- Proceso repetitivo con reglas claras
- Integración limitada (máximo 3 sistemas legacy)
- Monto promedio bajo (reduce riesgo financiero en piloto)
Fase 2: Desarrollo de piloto controlado
Piloto en producción con límites estrictos:
Alcance: 5-10% del volumen total del caso de uso seleccionado. Casos nuevos, no históricos.
Duración: 60-90 días de operación continua. Tiempo suficiente para detectar edge cases y ajustar políticas.
Métricas de seguimiento:
- Tasa de completitud autónoma (casos cerrados sin intervención humana)
- Precisión de decisiones (validación manual de muestra aleatoria)
- Tiempo promedio de procesamiento vs. flujo tradicional
- Incidentes de seguridad o errores críticos
Equipo dedicado: un data scientist, dos desarrolladores backend, un analista de negocio de la unidad de reclamaciones. Revisión diaria de métricas, ajuste semanal de prompts y políticas.
Fase 3: Escalado con monitorización continua
Una vez validado el piloto, escalas gradualmente:
Aumento progresivo: del 10% al 50% del volumen en 30 días, luego al 100% si métricas se mantienen estables.
Monitorización en tiempo real: dashboard con latencia p95, tasa de error, throughput, costos de inferencia. Alertas automáticas si cualquier métrica degrada más del 20%.
Rollback automático: si la tasa de error supera umbral (ej: 5%), el sistema revierte al flujo tradicional y escala a equipo técnico.
Mejora continua: revisión quincenal de casos escalados a humanos. Si detectas patrón recurrente, ajustas políticas del agente o amplías herramientas disponibles.
Resultados medibles y métricas de éxito
KPIs operativos: tiempo de procesamiento, precisión, autonomía
Implementar agentes IA seguros impacta directamente en eficiencia operativa:
Tiempo de procesamiento: Reducción de semanas a minutos el procesamiento de claims simples. En casos complejos, el agente prepara toda la información para que el ajustador decida en una fracción del tiempo habitual.
Precisión de decisiones: validación manual de muestra aleatoria (mínimo 200 casos mensuales). Target: 95% de decisiones correctas según políticas establecidas. Por debajo de 90%, revisas configuración.
Tasa de autonomía: porcentaje de casos cerrados sin intervención humana. En reclamaciones simples, targets realistas son 70-80%. En suscripción, 50-60% dependiendo de complejidad de producto.
Throughput: casos procesados por hora. Un agente bien diseñado maneja 10-20x más volumen que un operador humano en tareas de validación y clasificación.
KPIs de negocio: loss ratio, expense ratio, NPS
La eficiencia operativa se traduce en resultados de negocio medibles:
Loss ratio: detección temprana de fraude y mejor evaluación de riesgo en suscripción reducen siniestralidad, detección de un 30% más de eficiencia de patrones sospechosos.
Expense ratio: automatización de procesamiento reduce costos operativos. Liberas ajustadores para casos complejos de alto valor.
NPS y satisfacción: procesamiento en minutos vs. días impacta percepción del cliente. Siempre que la decisión sea correcta y bien comunicada.
Combined ratio: la métrica final. Si implementar agentes IA en seguros no mejora tu combined ratio en 12-18 meses, revisas caso de uso o implementación.
Caso Suralix: automatización gestión digital de pólizas
En Initium desarrollamos Suralix con arquitectura API-first sobre AWS específicamente para aseguradoras. La plataforma integra agentes especializados para:
Emisión automática de pólizas: el agente valida datos del asegurado, consulta scoring, calcula prima según tablas actuariales y emite póliza digital firmada. Tiempo promedio: 3 minutos vs. 2-3 días del flujo tradicional.
Gestión de endosos: modificaciones de cobertura, actualización de datos, inclusión/exclusión de asegurados. El agente valida impacto en prima y genera endoso con validez legal.
Renovaciones proactivas: 30 días antes del vencimiento, el agente contacta al asegurado, ofrece actualización de coberturas y procesa renovación automática si el cliente acepta.
Errores comunes al implementar agentes IA en seguros y cómo evitarlos
Infraestructura legacy sin estrategia de integración
El error más frecuente: intentar que el agente interactúe directamente sistema legacy. No funciona. Necesitas capa de abstracción API-first.
Solución: diseña APIs REST que encapsulan lógica legacy. El agente consume contratos modernos. Los adaptadores traducen a protocolos legacy. Esto también te permite evolucionar infraestructura sin romper agentes.
Inversión típica: 30-60 días de desarrollo para capa de integración básica (lectura de pólizas, consulta de reclamaciones). Amortizas en múltiples casos de uso.
Gobernanza insuficiente y riesgos de seguridad
Implementar agentes IA sin políticas claras genera riesgos operativos y regulatorios. Un agente sin límites de autonomía puede aprobar reclamaciones fraudulentas o violar normativa de protección de datos.
Solución: define matriz de autonomía antes de desarrollo. Documenta qué decisiones toma el agente solo, cuáles requieren supervisión y cuáles están prohibidas. Implementa controles técnicos (IAM policies, rate limiting) y organizacionales (revisión periódica de decisiones).
Equipo requerido: legal, cumplimiento, seguridad IT y negocio deben validar políticas. No es solo un proyecto de tecnología.
Falta de formación técnica del equipo interno
Si tu equipo no entiende cómo funciona el agente, no podrá mantenerlo ni mejorarlo. El vendor externo no estará disponible 24/7 cuando algo falle en producción.
Solución: capacitación técnica obligatoria para equipo de desarrollo y operaciones. Mínimo: arquitectura de agentes, prompting avanzado, debugging de flujos LLM, monitorización de modelos en producción.
Formato recomendado: 2 semanas de capacitación intensiva con el vendor, luego transferencia gradual de mantenimiento. A los 6 meses, tu equipo debe operar autónomamente.
Próximos pasos
Implementar agentes IA en una aseguradora requiere arquitectura sólida, gobernanza clara y enfoque iterativo. No es transformación digital de un día para otro. Es evolución controlada de procesos críticos con tecnología que ya está probada en producción.
Los casos de uso están claros. El stack tecnológico está maduro. La regulación es navegable con un diseño adecuado. Lo que falta es ejecución técnica rigurosa.
¿Listo para implementar agentes IA autónomos en tu aseguradora? Agenda una reunión técnica de 30 minutos con nuestro equipo de Initium para revisar tu arquitectura actual y definir una hoja de ruta realista.